Yksikään kolmesta suurimmasta tekoälykumppanipalveluiden vuodosta ei johtunut kekseliäästä hyökkäyksestä. Jokaisessa tapauksessa tiedot olivat kenen tahansa löydettävissä, joka tiesi mistä etsiä, tai ne otettiin sivustolta, joka oli rakennettu heikolla tietoturvalla. Tämä kaava kannattaa ymmärtää.
Kolme vuotoa, kolmenlaista vahinkoa
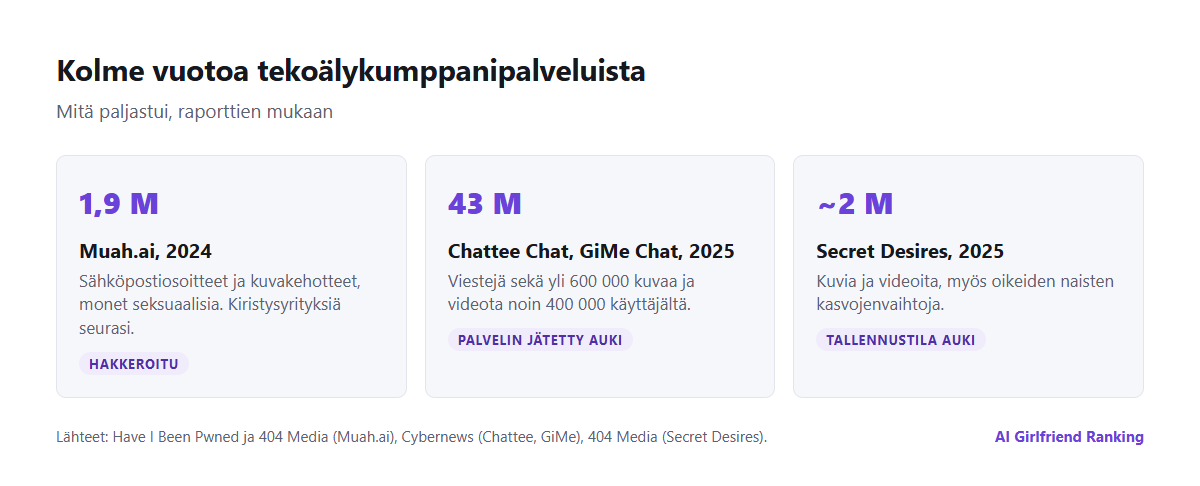
Mitä kussakin tapauksessa paljastui, raporttien mukaan.
Muah.ai, 2024. Hakkeri otti tietoja ”tekoälytyttöystävä”-sivustolta ja antoi ne toimittajille. Aineistossa oli noin 1,9 miljoonaa sähköpostiosoitetta sekä kehotteet, jotka käyttäjät olivat kirjoittaneet kuvien luomiseksi. Monet kehotteista olivat seksuaalisia, ja osa kuvasi lasten hyväksikäyttöä. Moni osoite oli yhdistettävissä oikeisiin henkilöllisyyksiin. Tietoturvatutkija Troy Hunt lisäsi murron Have I Been Pwnediin arkaluonteisena murtona, ja aineistossa olleisiin ihmisiin kohdistui kiristysyrityksiä.
Chattee Chat ja GiMe Chat, 2025. Cybernewsin tutkijat löysivät näiden kahden sovelluksen hongkongilaiselta kehittäjältä palvelimen, joka oli jätetty auki ilman salasanaa. Siellä oli yli 43 miljoonaa viestiä ja yli 600 000 kuvaa ja videota noin 400 000 käyttäjältä, enimmäkseen Yhdysvalloista. Nimiä tai sähköposteja ei ollut, mutta IP-osoitteet, laitetunnisteet ja ostolokit olivat, ja ne osoittivat joidenkin käyttäjien käyttäneen tuhansia dollareita. Palvelin suljettiin vasta sen jälkeen, kun se oli näkynyt julkisissa hakukoneissa, jotka etsivät avoimia laitteita.
Secret Desires, 2025. 404 Median toimittajat huomasivat, että alustan pilvitallennustila oli julkisesti avoin. Siellä oli lähes kaksi miljoonaa kuvaa ja videota, muun muassa suuri joukko kasvojenvaihtotoiminnolla tehtyjä, joissa oikeiden naisten sosiaalisesta mediasta, valmistujaiskuvista ja jopa vuosikirjasta otetut kuvat oli liitetty selkeään sisältöön. Tallennustila lukittiin noin tunnin kuluessa siitä, kun yritykseen oltiin yhteydessä. Secret Desires on yksi arvostelemistamme sovelluksista, ja vuoto koskee jokaista, joka käytti sen kuvaominaisuuksia.
Miksi kumppanisovellukset ovat houkuttelevia kohteita
- Sisältö on poikkeuksellisen kiusallista. Seksuaaliset keskustelut, fantasiat ja luodut kuvat ovat ihanteellista kiristysmateriaalia.
- Monet toimijat ovat pieniä. Pienten tiimien nopeasti kasvattamat sovellukset, jotka on joskus rakennettu ”teipillä kasatuista” avoimen lähdekoodin osista, jättävät usein tietoturvan perusasiat tekemättä.
- Kaikki tallennetaan. Palvelu tarvitsee historiasi muistaakseen sinut, joten tekstiä kertyy vuosien ajalta: katso mitä tekoälytyttöystäväsovelluksesi tietää.
- Kuvat ovat pilvitallennuksessa. Väärin määritetyt tallennussäiliöt ovat yksi yleisimmistä vuotojen syistä koko internetissä. Kumppanisovellusten kuvien tallennuksen yksityiskohdat ovat artikkelissa missä kuvasi oikeasti ovat.
Jos epäilet joutuneesi murron kohteeksi
| Vaihe | Mitä tehdä |
|---|---|
| 1. Tarkista | Hae sähköpostiosoitteesi haveibeenpwned.com-sivustolta; arkaluonteisissa murroissa osoite pitää vahvistaa |
| 2. Lukitse | Vaihda salasana palvelussa ja kaikkialla, missä käytit samaa; ota kaksivaiheinen tunnistautuminen käyttöön |
| 3. Erota | Siirrä tili sähköpostiosoitteeseen, jota ei ole sidottu nimeesi tai työhösi |
| 4. Varaudu yhteydenottoon | Seuraa kiristys- ja kalasteluviestejä, joissa viitataan murtoon: ne ovat yleisiä jälkikäteen |
| 5. Älä maksa | Säilytä viestit, ilmoita poliisille ja alustalle; maksaminen harvoin lopettaa vaatimuksia |
| 6. Kuvat | Jos mukana on intiimejä kuvia, StopNCII.org voi auttaa estämään ne osallistuvilla alustoilla |
| 7. Kysy | Pyydä yritykseltä tiedot, joita se säilytti sinusta, ja pyydä poistoa: katso miten pyydät tietosi |
haveibeenpwned.com on ilmainen käyttää; arkaluonteisissa murroissa osoite pitää vahvistaa.
Jos sinua kiristetään tai joudut huijauksen kohteeksi
- Poliisi. Voit tehdä rikosilmoituksen verkossa osoitteessa asiointi.poliisi.fi tai käydä poliisiasemalla. Säilytä viestit ja puhelinnumerot, ja jos olet lähettänyt rahaa, ota ensin yhteys pankkiisi. Verkkoilmoitus edellyttää vahvaa tunnistautumista.
- Kyberturvallisuuskeskus. Traficomin Kyberturvallisuuskeskus ottaa vastaan ilmoituksia kalasteluviesteistä ja huijaussivustoista, jotta ne saadaan suljettua: lomake löytyy Kyberturvallisuuskeskuksen sivuilta, ja puhelinnumero on 0295 345 630.
- Rikosuhripäivystys RIKU. Rikosuhripäivystyksen numero on 116 006 (arkisin klo 9–18).
- Seksuaalinen kiristys. Naisten Linja (0800 02400) neuvoo: tallenna kuvakaappaukset, lopeta yhteydenpito, älä toteuta vaatimuksia, ilmoita poliisille ja alustalle ja hae tukea.
Vahingon vähentäminen ennen mitään murtoa
- Käytä erillistä sähköpostiosoitetta, joka ei sisällä nimeäsi. Se on yksittäisistä keinoista tehokkain, koska se katkaisee yhteyden tietojen ja sinun välillä.
- Älä koskaan laita kasvojasi tai tunnistetietojasi luotuihin kuviin tai latauksiin.
- Pidä oikeiden ihmisten nimet poissa keskusteluista, varsinkin kumppanit, työkaverit ja kaikki selkeissä skenaarioissa mukana olevat.
- Poista, mitä et enää tarvitse. Jotkin sovellukset antavat poistaa yksittäisiä keskusteluja tai kuvia; vanha data ei voi vuotaa, jos sitä ei enää ole. Artikkeli tekoälykumppanitilin poistaminen selittää, mitä oikeasti poistetaan.
- Suosi sovelluksia, jotka vastaavat tietoturvakysymyksiin. Mozillan vuoden 2024 selvityksessä 73 prosenttia romanssichatbottien tekijöistä ei kertonut mitään siitä, miten ne käsittelevät tietoturvahaavoittuvuuksia. Yritys, joka julkaisee tietoturvayhteyshenkilön, odottaa ainakin saavansa tiedon ongelmista.
Mitä laki vaatii yrityksiltä
EU:ssa ja Britanniassa yrityksen on ilmoitettava vakavasta henkilötietojen tietoturvaloukkauksesta valvontaviranomaiselle 72 tunnin kuluessa ja kerrottava asiasta käyttäjille, kun heille aiheutuva riski on suuri. Suomessa valvontaviranomainen on tietosuojavaltuutetun toimisto. Useimmilla Yhdysvaltain osavaltioilla on myös tietomurtoilmoituslait. Käytännössä pienet ulkomaiset toimijat sivuuttavat usein nämä velvoitteet, minkä vuoksi Have I Been Pwnedin tarkistaminen itse on tärkeämpää kuin sähköpostin odottaminen.
Vuosien 2024 ja 2025 epämukava johtopäätös on, että kumppanisovellusten intiimit tiedot ovat yhtä turvassa kuin yrityksen huolimattomin insinööri. Sitä et voi tarkastaa, mutta voit varmistaa, ettei vuoto johdata sinun nimeesi.